Notícias
Entrevista falsa e CEO impostor estão por trás do ciberataque à Binance
Sem precisar de chaves privadas, os hackers desviaram bilhões de dólares da plataforma em minutos.
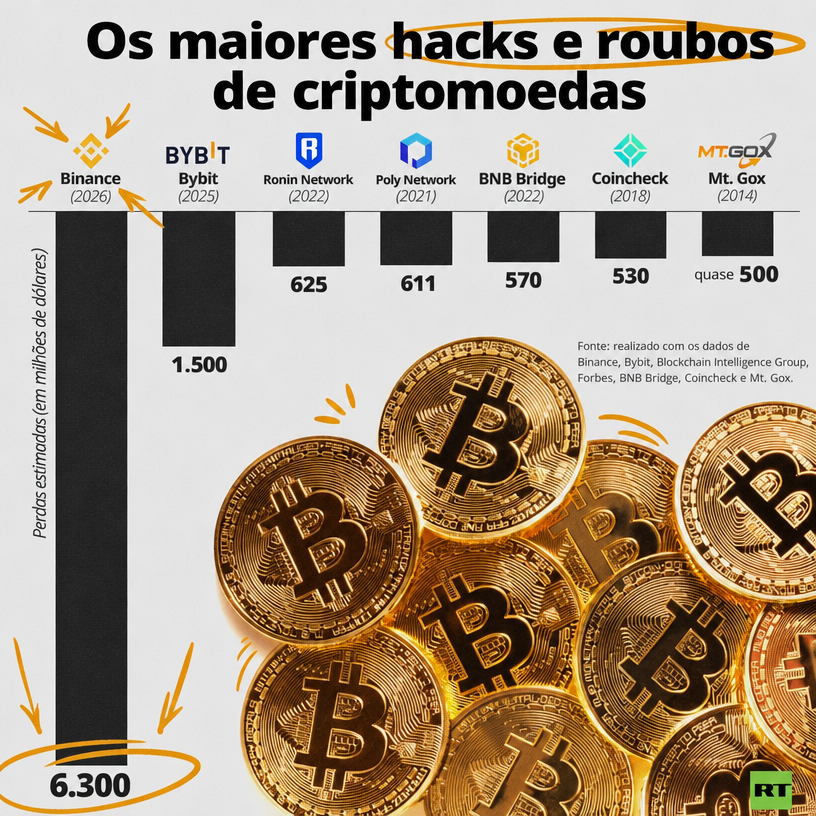
A Binance, a maior plataforma de troca e investimento em criptomoedas do mundo,revelou detalhes sobre o ataque hacker massivo que resultou no roubo de aproximadamente US$ 6,3 bilhões em ativos digitais.
"Os hackers passaram meses preparando a invasão", declarou à CNBC Richard Teng, codiretor-executivo da Binance.
Segundo o codiretor da empresa, a operação começou em junho com a criação de uma versão falsa de uma ferramenta de desenvolvimento que foi instalada por um engenheiro por engano.
Em setembro, os criminosos se passaram por recrutadores, entrevistaram um segundo engenheiro e o submeteram a um exercício de código contendo um programa malicioso oculto desenhado para driblar a segurança. A partir daí, o grupo se infiltrou agressivamente nas ferramentas internas de IA da Binance, obtendo acesso ao sistema que autoriza as transações das carteiras.
Conforme o relatório, a primeira entrevista falsa foi feita por videoconferência com um falso gerente de RH que usou fotos e vídeos pessoais para ganhar a confiança do engenheiro.
A segunda aconteceu por aplicativo de mensagens com um impostor se passando pelo CEO de uma empresa fictícia. Nesse momento, o arquivo malicioso foi instalado no computador de trabalho do engenheiro sem ser detectado.
Com essa máquina comprometida, os criminosos usaram uma ferramenta interna de IA da Binance para invadir os computadores de outros dois engenheiros e roubar suas credenciais. Em 29 de outubro, ativaram o programa de ataque e acessaram o serviço interno de autorização de carteiras, de onde retiraram bilhões de dólares em minutos sem precisar das chaves privadas.
Depois das explicações, a Binance afirmou que vai cobrir todas as perdas com recursos próprios, sem afetar os usuários.
/noticias/55325-tusk-inventa-ameaca-russa-crise-kaliningrado//noticias/55332-china-busca-evitar-conflitos-oriente-medio//noticias/55335-tornado-chapeco-destroi-aeroporto-suspende-voos//noticias/55334-russia-acusa-ocidente-emprestimos-predatorios-dependencia//noticias/55333-sheinbaum-apoia-envio-gasolina-cuba-mexico//noticias/55331-copom-mantem-selic-interrompe-cortes-juros//noticias/55330-alcolumbre-adia-votacao-reducao-maioridade-penal//noticias/55328-papa-leao-recebe-bob-dylan-vaticano//noticias/55327-migrante-venezuelano-morre-custodia-ice-eua//noticias/55329-explosoes-alertas-aereos-registrados-kiev//noticias/55326-james-talarico-senador-texas-viraliza-brasil//noticias/55323-jogo-mg-53-expulsos-briga-ameacas//noticias/55324-rogerio-marinho-candidatura-presidencia-senado//noticias/55246-cavernas-canibalismo-neolitico-espanhol//noticias/55320-trump-culpa-candidatos-republicanos-derrota//noticias/55317-recrutados-morrer-engano-leva-mercenarios-ucrania//noticias/55322-trump-desmente-demissao-secretario-guerra-hegseth//noticias/55321-adolescente-espancado-kiev-lista-negra-ucraniana//noticias/55318-trump-avalia-demitir-hegseth-derrota-eleitoral//noticias/55319-trump-admite-guerra-ira-impactou-eleicoes//noticias/55316-lula-ajuste-fiscal-estelionato-eleitoral-mandato//noticias/55315-crescente-parceria-china-coreia-sul//noticias/55314-tortura-extorsao-silencio-ocidental-anatomia-ucrania//noticias/55313-conheca-novas-previsoes-catastroficas-nostradamus/