Notícias
Musk aponta vulnerabilidades que facilitaram o ciberataque à Binance
A Binance, a maior corretora de criptomoedas do mundo, sofreu um ataque cibernético massivo na quinta-feira (29), gerando pânico entre seus usuários e fazendo com que os preços de mercado despencassem.
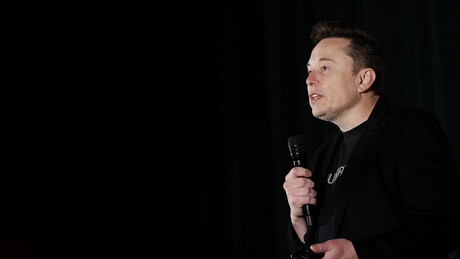
Elon Musk, CEO da SpaceX e proprietário da X, reagiu à notícia do ataque cibernético sofrido pela Binance, a maior plataforma de câmbio de criptomoedas do mundo, que estimou perdas de US$ 6,3 bilhões.
"Se confirmado, será o maior ataque hacker da história das criptomoedas", observou o site de análise de criptomoedas The Kobeissi Letter no X. Em resposta, o empresário Elon Musk comentou: "Todo dia é Zeroday [dia zero]".
O termo "zero-day" refere-se a uma vulnerabilidade de software desconhecida pelos desenvolvedores, que pode ser explorada antes que uma correção de segurança esteja disponível. O nome vem do fato de que os desenvolvedores têm "zero dias" para corrigir o problema antes que ele seja explorado.
Reação com emojis
Mais tarde, o empresário reagiu a outra publicação sobre o mesmo tema, desta vez com emojis, após um alerta publicado pela Binance sobre segurança cibernética.
"Não cliquem em links em e-mails. Não baixem anexos. Mesmo pessoas em quem vocês confiam podem ter vírus no computador sem saber", escreveu a plataforma. Em resposta, o dono do X reagiu com emojis de risada e fogo, gerando centenas de reações de usuários nas redes sociais.
O que aconteceu?
A Binance, a maior corretora de criptomoedas do mundo, sofreu um ataque cibernético massivo na quinta-feira (29), gerando pânico entre seus usuários e fazendo com que os preços de mercado despencassem. Devido à sua magnitude, o incidente está se configurando como o maior roubo da história do setor de criptomoedas.

De acordo com a investigação preliminar, o incidente pode estar relacionado ao acesso não autorizado ao laptop de um engenheiro DevOps (desenvolvimento e operações), com o qual o invasor obteve acesso a um contêiner de serviço e enviou transações não autorizadas para sacar fundos.
Após o ataque cibernético, a empresa informou que congelou aproximadamente US$ 3 bilhões na blockchain e prometeu cobrir o restante com seu fundo emergencial SAFU e recursos próprios para proteger os ativos dos usuários. Afirmaram também que os fundos dos usuários estão seguros e que divulgarão uma versão atualizada de sua prova de reservas posteriormente.
/noticias/54952-janones-compartlihar-graca-estrategias-digitais//noticias/54968-brasil-convoca-representante-argentina//noticias/54969-defensora-direitos-humanos-russia-melania-trump//noticias/54962-selecao-russa-hoquei-pode-retornar-campeonato-mundial//noticias/54959-trabalhadores-portuarios-22-paises-entram-greve//noticias/54964-russia-eua-conversas-definir-data-encontro//noticias/54943-trump-ira-arma-nuclear-trata//noticias/54957-leao-xiv-primeiro-papa-votar//noticias/54942-vitamina-pode-ajudar-proteger-memoria//noticias/54914-fadiga-ia-interesse-humano//noticias/54946-atriz-israelense-expoe-terrorismo-israel-ao-vivo//noticias/54915-saiba-quanto-futebol-brasileiro-perde//noticias/54901-celulas-cancerigenas-transformam-zumbis-escapar-quimioterapia//noticias/54940-video-sapadores-russos-resgatam-homem//noticias/54941-astronomos-descobrem-candidato-planeta-anao//noticias/54953-christa-pike-quebra-silencio-mes//noticias/54938-trump-isolado-disputa-eleicoes-brasileiras//noticias/54937-ministro-transportes-descarta-renunciar-apos//noticias/54947-russia-opoe-cessar-fogo-daria-respiro-ucrania//noticias/54912-russia-africa-levaram-importante-cupula//noticias/54913-portugal-descarta-reparacoes-historicas-brasil//noticias/54902-todo-dia-dia-zero-musk//noticias/54930-neuralink-paciente-convertir-pensamentos-voz//noticias/54911-vance-afirma-trump-evitara-conflito/